 マワルくん
・WordPressで自社サイトを運用していて、安全かどうか不安がある
・プラグインをどう選べばよいか分からない
・制作会社から引き継いだサイトの保守を任された
「WordPressは狙われやすくて危ない」と聞き、使い続けてよいか迷う方は多いはずです。WordPressは、調査会社W3Techsによれば全サイトの40.2%で使われるCMSで(2026年10月時点)、利用が多いぶん脆弱性の話題も目立ちます。
問題の中心はWordPress本体ではありません。危険の大半はプラグインにあり、選び方と保守で大きく減らせます。本記事では、数字の読み方、プラグインを入れる前に見る項目、入れた後に続けることを整理します。
この記事のゴール(読了目安 約8分)
WordPressの危険がどこにあるかを数字で説明でき、プラグインを入れる前と入れた後に何を確かめればよいかを決められるようになる。
WordPressは危ないのか
本体の脆弱性は年に数件
WordPressのセキュリティ企業Patchstackの年次報告によると、WordPress本体で見つかった脆弱性は2024年が7件、2025年が6件でした。同社は、どちらの年も広く悪用されるほどの深刻なものではなかったと評価しています。
本体は多くの開発者の目が入る部分で、小さな更新を自動で当てる仕組みも標準で備わっています。CMSという仕組みの基本は別記事で解説しています。
9割超はプラグイン
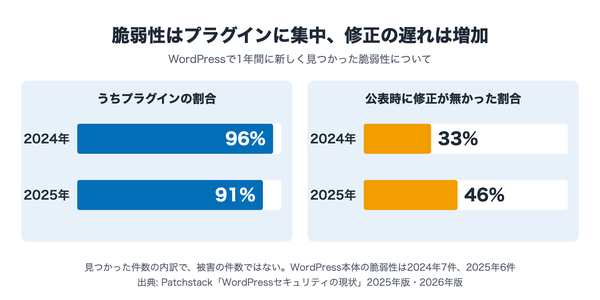
一方、同じ報告では、2024年に新しく見つかった脆弱性7,966件のうち96%がプラグイン、4%がテーマでした。最新の2026年版では、2025年の11,334件のうちプラグインが91%、テーマが9%です。件数は1年で42%増えましたが、割合の傾向は変わっていません。弱点は本体ではなく、後から足す部品に集まっています。
数字の読み方
2年分を並べると次のとおりです(Patchstack「WordPressセキュリティの現状」2025年版・2026年版)。
これは見つかった脆弱性の内訳で、被害の件数ではありません。利用者が多いソフトほど調べる人も増えるため、件数だけで他のCMSと比べることもできません。また、Patchstackは対策の製品を売る会社でもあります。数字は傾向をつかむ材料として読み、怖がる根拠にはしないのが妥当です。読み取るべきは「どこを守ればよいか」で、その答えがプラグインです。
プラグインに集中する理由
プラグインに脆弱性が集まる理由は、次の3つです。
- 作り手の幅: 公式ディレクトリには、企業から個人まで多様な開発者のプラグインが並ぶ
- 権限の広さ: 本体と同じ処理の中で動き、データベースやファイルに触れられる
- 保守の差: 作り手が更新をやめても、入れたサイトには残り続ける
プラグインを1つずつ隔離して動かす新しいCMSも出てきています。この方式は別記事で解説しています。
怖いのは更新が止まること
件数より注意したいのは、修正が出ないまま公表される脆弱性です。報告によると、公表の時点で開発者の修正が出ていなかった割合は、2024年の33%から2025年は46%に増えました。2024年には、修正されないセキュリティ上の問題を理由に、1,614のプラグインとテーマが公式ディレクトリから外されています。
同社は、外されたプラグインは、入れているサイトには知らされないと指摘しています。特に狙われた脆弱性では、公表から悪用が始まるまでが中央値で5時間だったとも報告されています。修正版が出ないプラグインは、更新ボタンを押しても直りません。打てる手は、修正を待つことではなく、止まったものを別のプラグインに入れ替えることです。
入れる前に見る5項目
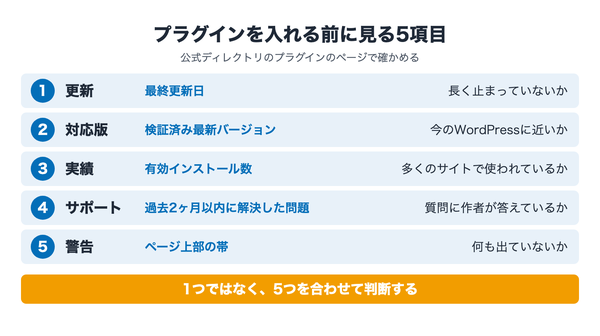
公式ディレクトリのプラグインのページでは、次の5つを確かめます(表示名は日本語版のもの)。
項目見る場所確かめること更新最終更新日長く止まっていないか対応版検証済み最新バージョン今のWordPressに近いか実績有効インストール数多くのサイトで使われているかサポート過去2ヶ月以内に解決した問題質問に作者が答えているか警告ページ上部の帯何も出ていないか
どれか1つではなく、5つを合わせて判断します。インストール数が多くても、更新が止まっていれば候補から外します。有料のプラグインは配布元のサイトで、更新履歴とサポートの窓口を同じように確かめます。
2つの警告表示
ページ上部に出る警告は、主に次の2つです。
- 未検証: 「最新3回のメジャーリリースに対してテストされていません」。保守されていない可能性があるという意味で、最終更新日が数日前でも出ることがある
- 公開停止: 「公開は〜に停止されており、ダウンロードできません」。理由に「セキュリティ上の問題」と書かれることがあり、有効インストール数も「該当なし」になる
未検証の警告は、すぐに危ないという意味ではありません。作者のサポートフォーラムを見るか、ほかの候補と比べる合図にします。公開停止は、入れているなら代わりを探して外す段階です。
入れた後に続けること
WordPressの公式の手引きは、プラグインを常に更新し、使っていないものは削除するよう求めています。続けることは次の5つです。
- 削除: 停止したまま使っていないプラグインは消す
- 自動更新: 5.5から、プラグインごとに自動更新をオンにできる。確認は1日2回で、結果はメールで届く
- 本体の更新: 小さな更新は標準で自動。5.6以降に新しく入れたサイトは大型の更新も自動
- バックアップ: データベースとファイルを定期的に取り、戻せるか試しておく
- 検証環境: 大きな更新は、本番と同じ作りの別環境で先に当てる
メールの届く先は、実際に更新を見る担当者にしておきます。更新で壊れにくく、壊れても早く戻せる仕組みの考え方は、別記事で解説しています。
プラグイン以外の基本
プラグインの次に押さえる基本は3つです。
- ログイン: パスワードに加えてスマートフォンなどで本人を確かめる2段階認証を入れ、パスワードを使い回さない
- 権限: 管理者の権限は必要な人だけに渡す
- サーバー: 不正な通信を止めるWAFのあるサーバーを選ぶ
ただし、サーバー側の防御は万能ではありません。Patchstackがホスティング各社に行った検証では、止められたのは脆弱性を狙う攻撃の26%でした。サーバーの防御は、更新の代わりではなく上乗せと考えます。
【プロの視点】数より止まっていないか
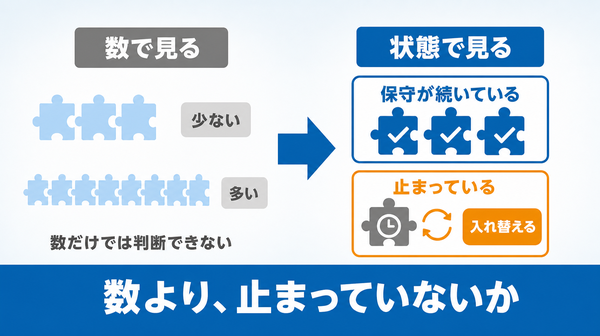
WordPressの対策記事では「プラグインは少ないほど安全」とよく書かれます。方向は正しいものの、数を減らすことが目的になると判断を誤ります。よく保守された10個より、更新の止まった1個のほうが危ないからです。
見るべきは数ではなく、それぞれのプラグインの保守がいまも続いているかです。前の章の数字が示すとおり、危険が大きいのは修正が出ないまま公表される脆弱性で、これは更新を欠かさないサイトでも防げません。防げるのは、保守の止まったプラグインを入れない、残さないという選び方です。
つまり、プラグインの判断は入れる時と入れた後の2回です。入れる時は5項目で実績と保守を確かめ、入れた後は警告や最終更新日を定期的に見直して、止まったものを入れ替えます。点検を年に一度にまとめず、更新作業のついでに毎回見るほうが続きます。
明日やる最初の一歩は、管理画面のプラグイン一覧で各プラグインの詳細を開き、最終更新日が1年以上前のものに印を付けることです。
【waltsu視点】入れた日より後で決まる
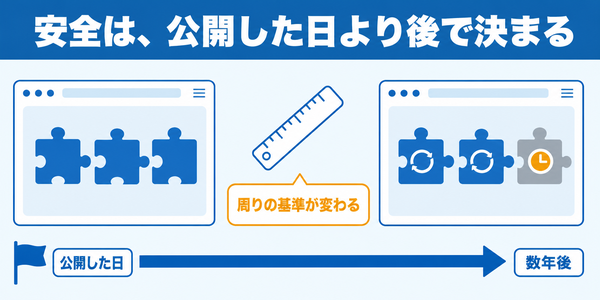
このブログもWordPressで運用しています。サイトを作る仕事で実感するのは、安全かどうかは公開した日より、その後の数年で決まるということです。
あるサイトのリニューアルでは、お客さまの希望で旧サイトの仕様を一部残しました。そのうちメールの送り方が、後から厳しくなったメールのセキュリティ要件に合わず、対策が必要になりました。作った当時は問題がなくても、周りの基準が変わると、止まった部分から古くなります。旧サイトから何を引き継ぐかの注意点は、別記事で解説しています。
プラグインも同じです。waltsuが軸にしているのは試行回数です。保守が続く部品だけで組んでおけば、更新のたびに身構えずに済み、ページや記事を安心して直し続けられます。選び方は守りではなく、直し続けるための準備です。保守の止まった部品が1つ残っていると、その部品に合わせて本体の更新まで先送りすることになり、改善の手が止まります。
明日やる最初の一歩は、プラグインごとに「誰が更新を見るか」を1行で書き出すことです。
よくある質問
WordPressはやめるべき?
本体の脆弱性は年に数件で、それだけではやめる理由になりにくいです。プラグインを選び、更新を続けられる体制があるかで判断します。体制が無いなら、まず保守を誰が担うかを決めます。
有料プラグインなら安全?
有料だから安全とは限りません。Patchstackの2026年版では、有料の製品は無料の製品より、悪用が確認された脆弱性が3倍多かったとされています。更新履歴とサポートの窓口を、無料のものと同じように確かめます。
自動更新は全部オンでよい?
保守の手が足りないサイトでは、オンにする利点が大きいです。表示が崩れると困るものは検証環境で試してから当てます。公開後の更新を誰が担うかの決め方は、別記事で解説しています。
プラグインは何個までなら安全?
安全な個数の基準はありません。数より、それぞれの保守が続いているかを見ます。使っていないものは、停止で止めずに削除します。
セキュリティ用のプラグインは必要?
ログインの失敗回数の制限や2段階認証などに役立ちます。ただし、それ自体もプラグインなので、5項目で同じように選びます。更新の代わりにはなりません。
この記事の要点
・本体の脆弱性は年に数件で、新しく見つかる脆弱性の9割超はプラグイン
・数字は見つかった件数の内訳で、被害の割合ではない
・危ないのは、修正が出ないまま公表される、保守の止まったプラグイン
・入れる前に5項目を見て、入れた後は削除・更新・バックアップを続ける
まとめ
WordPressのセキュリティは、本体よりプラグインで決まります。新しく見つかる脆弱性の9割超はプラグインで、特に危ないのは保守が止まったものです。
入れる前に実績と保守を確かめ、入れた後は使わないものを消して更新を続ければ、乗り換えなくても危険は大きく減らせます。プラグインの選び方や、公開後の保守の分担に迷う場面が出てきたら、waltsuが今のサイトの点検から運用の設計までご支援します。