 マワルくん
・システム障害を減らしたいIT担当者
・サービス停止による顧客体験の悪化を防ぎたい
・セキュリティ対策との違いが分からない
システムが複雑になるほど、障害はゼロにできなくなります。それでもサービスが止まれば、顧客は離れ、売上は落ち、信頼の回復には時間がかかります。「障害を起こさない努力」だけでは守り切れない。この前提から、デジタル免疫システムという考え方が生まれました。
デジタル免疫システムとは、テスト、監視、自動復旧、運用、セキュリティなど複数の技術と実践を組み合わせて、障害を予防・検知・回復し、システムの耐障害性を高め続ける考え方です。目指すのは「壊れないシステム」ではなく「壊れても回復し、強くなるシステム」です。本記事では、注目された背景、6つの構成要素、セキュリティやゼロトラストとの違い、導入の進め方、AIとの関係までを解説します。
この記事のゴール(読了目安 約10分)
デジタル免疫システムを「セキュリティ製品の一種」と誤解せず、障害から学んでシステム自体を強くしていく循環として理解し、自社で最初に手をつける場所を判断できるようになる。
デジタル免疫システムとは
障害に強いシステムを作る考え方
デジタル免疫システム(Digital Immune System)とは、ソフトウェアの設計、開発、自動化、運用、分析にまたがる複数の実践を組み合わせ、システムのレジリエンス、つまり障害への耐性と回復力を高める考え方です。調査会社のGartnerが、2022年に発表したGartner「2023年の戦略的テクノロジのトップ・トレンド」の1つに挙げた概念です。
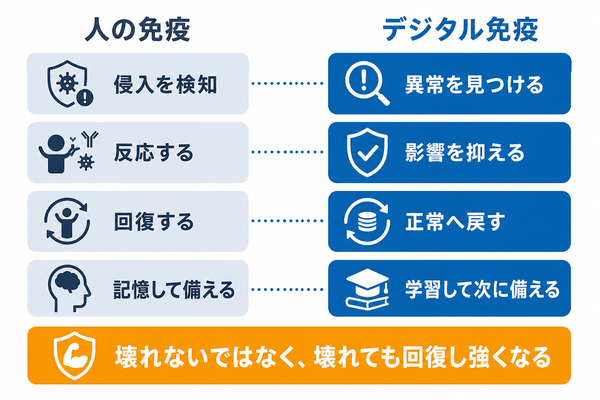
名前のとおり、人間の免疫をモデルにしています。免疫は病原体の侵入をゼロにする仕組みではなく、侵入を検知し、反応し、回復し、記憶して次に備える仕組みです。システムにも同じ働きを持たせよう、という発想になります。
セキュリティ対策だけではない
「免疫」という言葉から、ウイルス対策のようなセキュリティ製品を想像されがちですが、対象はもっと広いものです。攻撃だけでなく、バグ、設定ミス、負荷急増、依存サービスの停止といった、あらゆる障害への備えを含みます。
守るのはシステムそのものより、その先のユーザー体験です。決済が通らない、ページが開かない、データが消える。こうした体験の毀損を最小化することが目的です。
なぜ注目されたのか
背景は4つあります。
- クラウドやマイクロサービスの普及で部品数と依存関係が増え、全体を人が把握しきれなくなったこと。
- 事業のデジタル依存が進み、停止1時間の損失が大きくなったこと。
- リリース頻度が上がり、変更のたびに壊れるリスクを抱えるようになったこと。
- そして、この複雑さと速度に人手の監視と対応では追いつけなくなったことです。
つまり「障害が増えたから」ではなく、「障害を前提にしないと運用が成立しなくなったから」注目された概念だと理解してください。
人の免疫との共通点
人間の免疫とシステムの働きは、きれいに対応します。異常を見つける(検知)、影響を抑える(防御)、正常な状態へ戻す(回復)、そして次に備える(学習・記憶)という4つの働きです。
4つのうち、要になるのは最後の学習です。免疫は一度戦った病原体を記憶し、次はより速く対応します。デジタル免疫も同じで、障害のたびに原因を分析してテストや監視へ反映し、同じ障害で二度止まらないシステムへ育てます。この循環がない仕組みは、監視と復旧の道具の域を出ません。
6つの構成要素
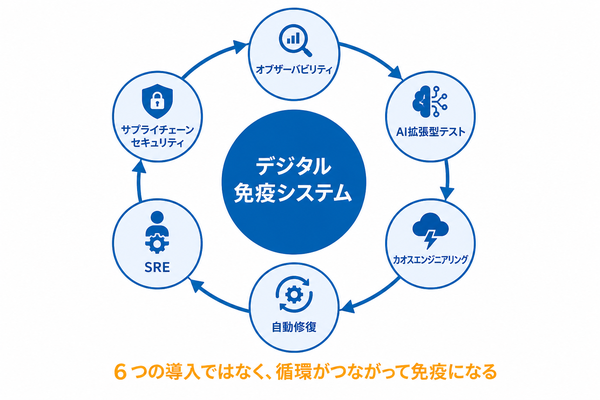
Gartnerの解説記事Gartner「デジタル免疫システムとは何か?」は、導入を検討すべき6つのプラクティスとテクノロジを挙げています。以下の表にまとめます。
6つは製品名ではなく実践の名前です。すべてを一度に導入する必要はなく、後述するとおり、順番と目的を決めて段階的に取り入れます。
オブザーバビリティとは
オブザーバビリティ(可観測性)とは、ログ、メトリクス、トレースといったデータからシステム内部の状態を観測できるようにすることです。単なる監視との違いは、「異常が起きたこと」だけでなく「なぜ起きたのか」を追跡できる点にあります。
免疫でいえば神経系にあたります。どれだけ優れた回復の仕組みがあっても、異常に気づけなければ動き出せません。デジタル免疫システムづくりが観測から始まるのはこのためです。
AI拡張型テストとカオスエンジニアリング
AI拡張型テストは、テストケースの生成、実行、結果の分析をAIで支援し、人手では届かない範囲までテストを広げる取り組みです。変更のたびに全体を検証し直すコストが下がるため、リリース頻度を落とさずに品質を守れます。
カオスエンジニアリングは、あえて本番相当の環境で障害を起こし、システムがどう振る舞うかを確かめる手法です。サーバーを落とす、通信を遅らせる、依存サービスを止める。乱暴に聞こえますが、目的は本番で初めて弱点を知る事態を避けることです。訓練で見つけた弱点は、本番障害より桁違いに安く直せます。
自動修復とSREの役割
自動修復は、異常の検知から対応、正常化までを自動で行う仕組みです。プロセスの再起動、切り離し、切り替えといった定型対応を自動化すると、深夜の障害でも人を待たずに復旧が始まります。
SRE(サイト信頼性エンジニアリング)は、全体を数値で運営する役割です。SLOという目標値で「どこまでの信頼性を目指すか」を決め、開発速度と安定性のバランスを取ります。信頼性を100%に近づけるほどコストは跳ね上がるため、許容範囲を先に決めることが過剰投資と過小投資の両方を防ぎます。
サプライチェーンを守る
現代のソフトウェアは、自社で書いたコードだけでは動いていません。オープンソースのライブラリ、外部ツール、ビルドの仕組みが積み重なっており、その1つに問題があれば全体が影響を受けます。
サプライチェーンセキュリティは、この依存関係を把握し、使っている部品の脆弱性を管理し、コードが改ざんされていないことを保証する取り組みです。自社の外で生まれるリスクへの免疫、と考えると位置づけが分かりやすくなります。
セキュリティ・ゼロトラストとの違い
混同されやすい概念との関係を整理します。
セキュリティは攻撃を、ゼロトラストは信頼を、デジタル免疫は障害全般を扱います。対立する概念ではなく、ゼロトラストやDevSecOpsのような開発プロセスの取り組みは、免疫を構成する部品として組み合わせて使うものです。「どれを選ぶか」ではなく「どう重ねるか」で考えてください。
導入のメリット
得られる効果は5つです。障害の件数そのものを減らせること、起きた障害からの復旧が速くなること、ユーザー体験の毀損を最小化できること、監視と対応の運用負荷を減らせること、そして変更に強くなることです。
Gartnerは2022年の時点で、デジタル免疫システムに投資する組織は2025年までにダウンタイムを最大80%削減すると見込んでいました。これは当時の予想で、達成を検証したデータではありません。
経営の観点でいえば、機会損失の削減と、リリース速度の維持です。障害対応に追われるチームは新機能を作れません。免疫が働いているチームは、同じ人数で前に進む時間を確保できます。
導入の7ステップ
進め方は、重要なシステムを選ぶ、障害と異常を可視化する、SLOを決める、テストを強化する、復旧を自動化する、意図的に障害を試す、継続的に改善する、という7ステップです。
要点は最初の一歩です。全システムへ一斉導入しようとすると、ツール選定と調整だけで止まります。売上や顧客体験への影響が最も大きいサービスを1つ選び、そこで観測、目標値、自動化を一巡させてから広げてください。製品の導入から考えないこと、障害データを資産として蓄積することも、定着の条件になります。
AIエージェントとの関係
今後の発展方向がAIとの統合です。すでに異常検知、原因候補の分析、テスト生成、復旧支援にAIが使われ始めています。さらにAIエージェントが加わると、監視から原因分析、対応案の作成、低リスクな修復の実行までがつながり、自己回復型のシステムへ近づきます。
ただし、AIが本番環境を操作する構成には統制が必要です。操作できる範囲、承認の要否、失敗時のロールバック、記録、停止条件。この設計を欠いたまま自動化を進めると、免疫のつもりが新しい障害源になります。AIエージェントの仕組みと、セキュリティ上のリスクと対策は別記事で解説しています。
【プロの視点】6つの導入は目的ではない
デジタル免疫システムの解説は、6つの技術の紹介で終わりがちです。オブザーバビリティを入れ、テストを自動化し、カオスエンジニアリングを実施し、自動修復とSREとサプライチェーン管理をそろえる。チェックリストとしては正しいのですが、この読み方では見落とすものがあります。
6つを別々に導入しても、免疫にはなりません。監視ツールはアラートを出し、テストは回り、復旧スクリプトも動く。それでも同じ障害が繰り返されるチームは珍しくありません。欠けているのは、要素と要素をつなぐ循環です。
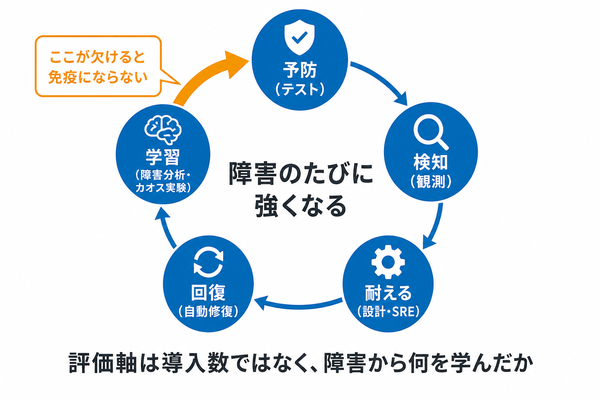
免疫の本体は、予防し、検知し、耐え、回復し、そして学習して再び予防へ戻る流れにあります。障害が起きたら、復旧して終わりにせず、原因をテストへ反映する。カオスエンジニアリングで見つけた弱点を、監視項目と自動修復の対象に加える。SLOの達成状況から、次にどこを強化するかを決める。この循環があって初めて、システムは障害のたびに強くなります。
だから導入の評価軸も変わります。「6つのうちいくつ入れたか」ではなく「先月の障害から今月のシステムは何を学んだか」です。振り返りが再発防止策の文書で終わっているなら、技術がいくつあっても循環は回っていません。結論がテストコード、監視設定、自動化スクリプトという形でシステム側に反映されているかを確認してください。
ツールは循環を速くする道具であり、循環の代わりにはなりません。
【waltsu視点】免疫は変更速度への投資
デジタル免疫システムはIT運用の話に見えますが、マーケティングの成果と直結しています。接点は2つあります。
1つ目は分かりやすい機会損失です。広告費をかけて集めた訪問者も、LPが開かなければ帰ります。ECサイトが繁忙期に落ちれば、その時間の売上と、戻ってこない顧客の両方を失います。障害はIT部門の問題として処理されがちですが、損失が計上されるのはマーケティングと事業の側です。
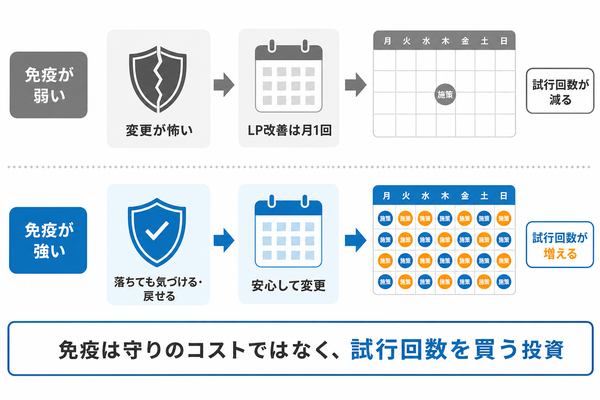
2つ目は見落とされがちで、より重要です。免疫の弱い組織は、変更が怖くなります。サイトを触ると壊れるかもしれない。だからLPの改善は月1回まで、キャンペーンページの追加は慎重に、計測タグの変更は避ける。こうして施策の試行回数が、技術ではなく恐怖によって制限されていきます。
マーケティングの成果は、打ち手の精度と試行回数の掛け算です。変更のたびに壊れる不安があるチームと、壊れてもすぐ気づいて戻せるチームでは、同じ期間に試せる回数がまるで違います。つまり免疫への投資は、守りのコストではなく、試行回数を増やすための攻めの投資です。
大がかりな仕組みは要りません。中小企業なら3つで十分です。自社サイトの死活と表示速度の監視を入れて、落ちたら気づける状態にする。フォームやCVの計測が動いているかを定期確認する。そして変更前の状態へすぐ戻せるバックアップの手順を決めておく。これだけで「試して、まずければ戻す」が怖くなくなり、改善を回す頻度が上がります。
障害ゼロを目指すのではなく、回復の速さで変更の自由を買う。この考え方は、システム運用に限らず、マーケティング運用全体に当てはまります。
よくある質問
デジタル免疫システムとは簡単にいうと?
テスト、監視、自動復旧、運用、セキュリティなどを組み合わせ、障害を予防・検知・回復し、障害から学んでシステムを強くし続ける考え方です。壊れないことではなく、壊れても回復することを目指します。
セキュリティ対策との違いは?
セキュリティ対策は攻撃を防ぐことが目的です。デジタル免疫システムは攻撃に加え、バグ、設定ミス、負荷、依存サービスの停止など、あらゆる障害への耐性と回復力を対象にします。
ゼロトラストとの違いは?
ゼロトラストは「信頼せず常に検証する」というアクセス制御の考え方です。デジタル免疫システムは「壊れることを前提に回復する」という耐障害性の考え方で、目的が異なります。組み合わせて使うものです。
どんな企業に必要ですか?
サービス停止が売上や顧客体験に直結する企業ほど必要性が高くなります。EC、予約システム、SaaSなどが典型です。規模が小さくても、サイトが商談や集客の入口になっているなら無関係ではありません。
どこから導入すればよいですか?
製品選定からではなく、影響の大きいサービスを1つ選び、障害と異常を可視化するところからです。観測、目標値の設定、復旧の自動化を小さく一巡させてから範囲を広げてください。
この記事のポイント
・目指すのは「壊れないシステム」ではなく「壊れても回復し、強くなるシステム」
・6つの要素は部品であり、予防・検知・回復・学習の循環がつながって初めて免疫になる
・セキュリティやゼロトラストとは目的が異なり、重ねて使う関係にある
・免疫への投資は守りではなく、変更の自由と試行回数を買う攻めの投資
デジタル免疫システムとは、オブザーバビリティ、AI拡張型テスト、カオスエンジニアリング、自動修復、SRE、サプライチェーンセキュリティを組み合わせ、障害から学びながらシステムの耐障害性を高め続ける考え方です。障害ゼロは目標ではありません。すぐ気づき、小さく抑え、速く戻し、次に備える。この循環こそが本体です。
そしてこの循環は、安心して変更できる環境を作り、施策の試行回数を支えます。システムの免疫は、事業の改善速度の前提でもあります。
まずは自社の売上に最も近いシステムを1つ選び、「落ちたら何分で気づけるか」を確認するところから始めてみてください。そのうえで、AIを使った監視や自動化の設計、安心して施策を回せる運用体制づくりに迷う場面が出てきたら、waltsuがAI活用の設計から業務への導入までご支援します。