 マワルくん
・社内で動かすローカルLLMを、在宅や外出先から使いたい
・ポート開放なしで社内のサーバーにつなぎたい
・Tailscaleの無料プランを会社で使えるか知りたい
社内でローカルLLMやAIエージェントを動かし始めると、次に困るのが外からのつなぎ方です。ポート開放なしでつなぐ手段として名前が挙がるのが、Tailscaleです。
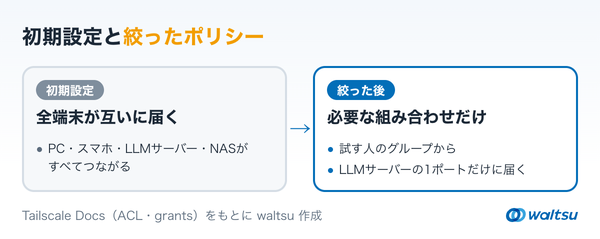
Tailscaleは端末どうしを暗号化して直接つなぐVPNサービスです。設定は簡単ですが、初期設定ではネットワーク内の全端末が互いに届きます。本記事では2026年10月時点の公式情報をもとに、仕組みと料金、ローカルLLMやAIエージェントでの使い方、注意点を整理します。
この記事のゴール(読了目安 約7分)
Tailscaleの仕組みと現行の料金条件を公式情報で押さえ、ローカルLLMやAIエージェントを社外に公開せずにつなぐ手順と、最初に絞る設定が分かるようになる。
Tailscaleとは
端末を1つのネットワークにまとめる
Tailscaleは端末に入れたアプリどうしでピアツーピアのメッシュ網を作ります。公式はこの網をTailnetと呼びます。各端末には100.64.0.0/10の範囲のIPアドレスが付き、Wi-Fiから携帯回線に移っても変わりません。MagicDNSを使えば、IPアドレスの代わりに端末名で呼べます。
公式の位置づけは接続の基盤
公式は自らを、従来のVPNなどを置き換える「IDに基づく接続基盤」と説明し、つなぐ対象にAIのワークロードも挙げています。ログインはGoogleなどの既存アカウントで行い、Tailscale独自のパスワードはありません。
従来のVPNとの違い
違いは通信がどこを通るかと、入口をどこに開けるかの2点です。
Tailscaleで中央にあるのはつなぐ相手を探す調整役だけです。ただし、ルールを書かなければ全端末どうしが届きます。
つながる仕組み
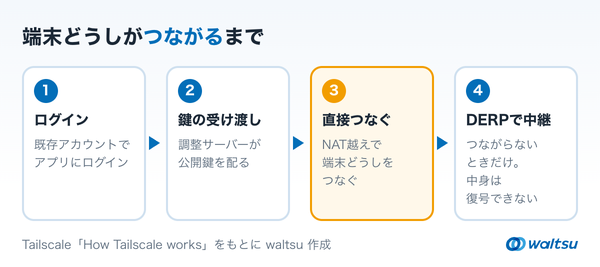
暗号化にはオープンソースのWireGuardを使います。中央の調整サーバーは端末どうしの公開鍵を受け渡す役で、秘密鍵は各端末の外に出ません。
ルーターの内側にある端末どうしでも、NAT越えの技術で直接つなぎます。そのため、ファイアウォールの設定変更や公開ポートは要りません。直接つながらないときは中継サーバーのDERPを通りますが、DERPは暗号化済みの通信を運ぶだけで中身を復号できません。
主な機能
よく使う機能は次の5つです。
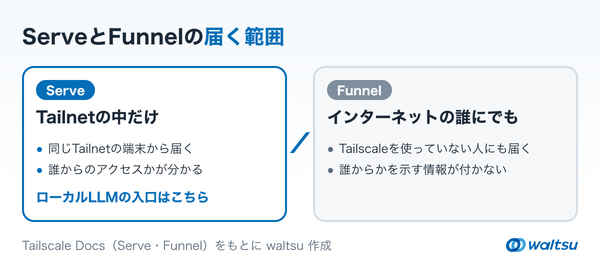
- Serve: 端末上のサービスをTailnetの中だけに共有する
- Funnel: 端末上のサービスをインターネットに公開する(ベータ版)
- Exit Node: すべての通信を特定の端末経由で外に出す
- Subnet Router: アプリを入れられないNASなどを、中継役の端末経由でつなぐ
- Tailscale SSH: SSH接続の認証と許可をTailscaleが管理する
ServeとFunnelは名前が似ていますが、届く相手がまったく違います。
料金と無料プランの条件
2026年10月時点の公式料金ページの内容です(米ドル)。
無料のPersonalは非商用に限られます。独自ドメインで作ったTailnetは業務利用とみなされ、無料トライアルの扱いになります。有料プランの席が数えられるのは、管理画面に初めてログインした時点です。古い条件の解説も残っているため、契約前に公式の料金ページで確かめてください。
ローカルLLMを外から使う
ローカルLLMの仕組みと始め方は別記事で解説しています。
【関連記事】ローカルLLMとは?クラウドとの違いやメリット・導入方法を解説
ServeでTailnetの中だけに出す
Ollamaは初期設定では127.0.0.1の11434番ポートでしか待ち受けません。公式FAQは外に出す方法として、OLLAMA_HOSTの変更やNginxなどの中継を挙げています。そのFAQには利用者を認証する設定が書かれていません。
Tailscaleの公式ブログもOllamaとOpen WebUIをServeで出し、同じTailnetのスマホから使う構成を紹介しています。待ち受けを広げる前に、Serveで必要な端末にだけ出す順で考えます。
Funnelで公開しない
FunnelはTailscaleを使っていない人にも届きます。ローカルLLMの入口をFunnelで公開すると、認証を設定していないAPIがインターネットに出るおそれがあります。またFunnel経由の通信には誰からのアクセスかを示す情報が付きません。
AIエージェント向けのAperture
ApertureはTailscaleのAIゲートウェイです。組織内のLLMへのリクエストを守り、記録し、振り分けます。2026年8月26日に一般提供が始まりました。
- APIキーを配らない: 利用者は端末のIDで識別され、プロバイダーのAPIキーはゲートウェイ側に置く
- 振り分け先: OpenAI・Anthropic・Googleのほか、Tailnetから届く自前のLLM
- 端末の追加は人が承認: Apertureが端末を足すときは毎回人が承認する
アクセスのルールはエージェントにも適用され、操作は記録に残ります。料金は公式ページで確認してください。AIエージェントの権限設計は別記事で解説しています。
【関連記事】AIエージェントのセキュリティとは?主なリスクと対策を解説
使う前に知る注意点
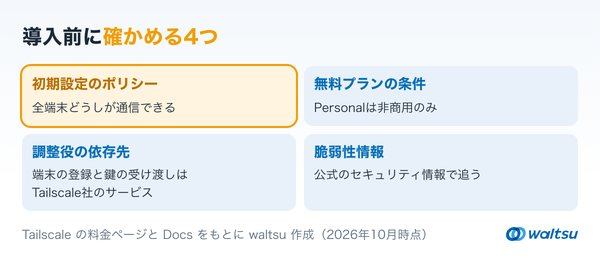
導入前に押さえる点は4つです。
- 初期設定は全端末どうしが通信できる: ルールを書けば必要な組み合わせだけに絞れる
- 無料は非商用: 会社で使うなら有料プランが前提になる
- 調整役はTailscale社のサービス: 端末の登録と鍵の受け渡しは中央の調整サーバーが担う
- 脆弱性情報を追う: 公式のセキュリティ情報に載る。2026年8月18日にはサブネットルーターの不備(TS-2026-011)が公表された
生成AIを社内で使うときのセキュリティ対策は別記事で解説しています。
始め方
- 管理画面に入る: GoogleやMicrosoftなどの既存アカウントでログインする
- 端末を足す: 2台目以降にアプリを入れ、同じアカウントでログインする
- ポリシーを書き換える: 全端末どうしが届く設定を、必要な組み合わせだけに絞る
- サービスを出す: 共有したいサービスはServeで出す
ポリシーの書き換えはつなぐ端末を増やす前に済ませます。
【プロの視点】つなぐ前に届く先を書く
上位の解説の多くは「ポート開放が要らないから安全」で評価を終えています。しかし外からの入口を閉じても、Tailnetの中は初期設定のままだと全端末どうしが届く状態です。ローカルLLMのAPIに認証を設定していなければ、Tailnetに入った端末はどれでも呼び出せます。
Apertureのように、エージェントが端末を足す使い方も出てきました。見るべきは接続の手軽さより、ポリシーに「誰が何に届くか」が書いてあるかどうかです。
明日の一歩として、管理画面でポリシーを開き、全許可のままかを確かめてください。LLMサーバーには「この人たちから、このポートだけ」というルールを1行書きます。
【waltsu視点】社内LLMの1台から試す
社内のローカルLLMも、席のPCでしか触れなければ試す人も回数も増えません。ServeでTailnetの中に出せば、在宅や外出先からも同じモデルを試せます。ポリシーを先に絞っておけば、試す人を足すたびに安全を考え直さずに済みます。
広げる順はLLMサーバー1台、試す人のグループ、必要ならエージェントです。
最初の一歩はLLMサーバー1台と、試す人2〜3人の端末だけでTailnetを作ることです。
よくある質問
Tailscaleとは簡単にいうと?
端末どうしを暗号化して直接つなぐVPNサービスです。既存のアカウントでログインして使います。
無料で会社でも使える?
無料のPersonalは非商用に限られます。独自ドメインで作ったTailnetも業務利用とみなされるため、会社で使うなら有料プランを選んでください。
Tailscaleは安全?
通信はWireGuardで端末間を暗号化し、中継のDERPも中身を復号できません。ただし初期設定では全端末どうしが届くので、ポリシーで絞ってください。
ServeとFunnelの違いは?
ServeはTailnetの中だけに共有し、Funnelはインターネットに公開します。ローカルLLMにはServeを使います。
AIエージェントにも使える?
AIゲートウェイのApertureが2026年8月に一般提供されました。APIキーを配らずにLLMを使えます。
この記事の要点
・Tailscaleは端末どうしを暗号化して直接つなぐVPNサービス
・無料のPersonalは最大6人・非商用のみ(2026年10月時点)
・ローカルLLMはServeでTailnetの中だけに出し、Funnelで公開しない
・初期設定は全端末どうしが届くので、つなぐ前にポリシーを絞る
まとめ
Tailscaleはポート開放なしで端末どうしを直接つなぐVPNサービスです。どこまで届かせるかを決めるのは使う側です。
AIをつなぐなら1台と少人数から始め、誰が何に届くかをポリシーに書いてください。社内のAIを外から安全に使う方法で迷ったら、waltsuが運用の設計からご支援します。