 マワルくん
・Claude Mythosを自社で使えるか知りたい
・申請の手順と、準備するものを押さえたい
・Fable 5.1との違いと、申請が要る場面を見分けたい
Anthropicの「Claude Mythos」は、2026年4月にソフトウェアの脆弱性を見つける力で注目を集めたモデルです。ただし、料金を払えば誰でも使えるモデルではありません。
Claude Mythos 5.1とは、一般に提供されているClaude Fable 5.1と同じモデルを、安全策を緩めて検証済みの組織にだけ出す版です。押さえておきたいのは、申請が要るのは安全策で仕事が止まるセキュリティの専門家で、多くの会社はFable 5.1で足りるということです。本記事では、経緯、申請先、対象、手順、準備、審査、料金、承認後の決まりを、2026年10月時点の公式情報で整理します。
この記事のゴール(読了目安 約7分)
Claude Mythosが何かを説明でき、自社が申請すべきかを判断し、申請するなら手順と準備を把握できるようになる。
Claude Mythosとは
Fable 5.1と同じモデル
Claude Mythos 5.1は2026年9月1日に公開されました。Anthropicは、Fable 5.1とMythos 5.1を同じモデルで、安全策の水準だけが違うと説明しています。仕様と料金も同じです。Fable 5.1は誰でも使え、Mythos 5.1は検証プログラムで認められた組織だけが使えます。Claudeのモデル全体と料金は、別記事で解説しています。
Previewから5.1まで
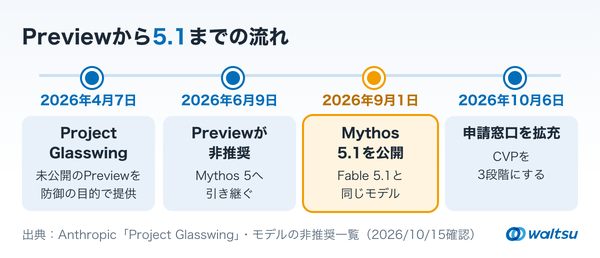
始まりは2026年4月7日の「Project Glasswing」です。Anthropicを含む12の組織と、40を超える組織に、未公開のClaude Mythos Previewを防御の目的で使ってもらう取り組みでした。同社はPreviewを一般公開しない方針を示しています。6月9日にPreviewは非推奨となり、Mythos 5を経て、9月に5.1が出ました。10月6日には申請の窓口が3段階に広がっています。
Fable 5.1で足りる仕事
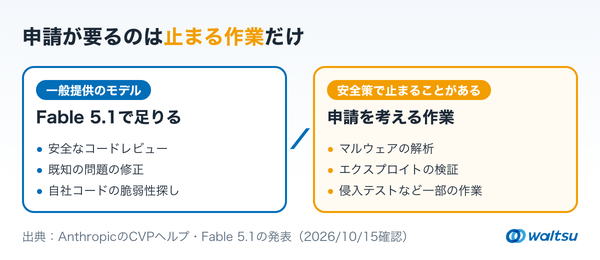
一般提供のモデルでも、公式に挙がる次の5つの仕事はこなせます。
- レビュー: 安全なコードかを確かめる
- 脅威の整理: 起こりうる攻撃を洗い出す
- 修正: すでに知られている問題を直す
- 脆弱性探し: 自社のソースコードから弱点を探す
- 切り分け: セキュリティの警告を仕分ける
一方で、エクスプロイトの生成、バイナリを対象にした脆弱性スキャン、侵入テストは、安全策で止まることがあります。Fable 5.1では、こうした作業は別のモデルに回されます。申請の対象は、こうした作業が仕事の中心にある専門家です。生成AIのセキュリティリスク全般は、別記事で解説しています。
申請先は2つのプログラム
Mythos 5.1の窓口は、サイバー向けの「Cyber Verification Program」(CVP)と、生命科学向けの「Life Sciences Verification Program」です。生命科学のほうは米国政府と組んで最初の参加者を登録した段階で、今後広げる予定とされています。
CVPは10月に3段階になりました。どの段階でも、Mythos 5.1に加えてOpus 5.5とSonnet 5.5の安全策を緩めた版を使えます。
対象になる組織と国
審査では、次の点が見られます。
- 仕事の性質: 防御のための仕事か
- 身元: 組織の実在と事業を確かめられるか
- 事業の環境: 法規制や、能力が転用される恐れ
- 誰のための仕事か: 軍や情報機関が主な顧客なら慎重に見る
国については、9月の発表が「現在は米国の一部の組織だけ」と書いており、この記述は2026年10月19日時点でも変わっていません。10月のヘルプは、米国の内外で対象を広げるよう米国政府と協議していると書くだけで、国の一覧は載っていません。つまり日本の会社は、現時点では対象外です。対象が広がるときは発表ページとヘルプに出るため、申請の前にそこを確かめます。
申請の手順
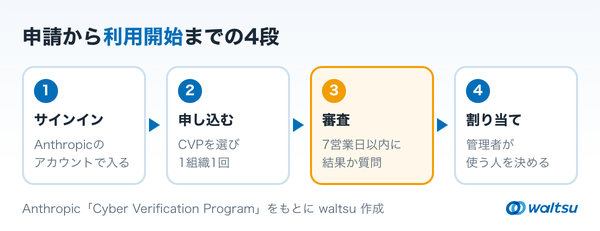
Claudeを直接使っている場合、申請は次の流れです。
- サインイン: AnthropicのアカウントでVerification Portalに入る
- 申し込み: ProgramsからCyber Verification Programを選び、Applyを押す
- 席の割り当て: 承認後、管理者が使う人を決める
申請は1組織につき1回で、社員が個別に出す必要はありません。AWS、Google Cloud、Azureで使う場合は、先にクラウドのアカウントを連携してから申し込みます。
準備するもの
申請で求められるのは次の3つです。
- 組織と申請者の情報: 本人確認に使う
- 仕事の説明: どんなセキュリティの仕事をしているか
- 管理策の宣誓: 希望する段階が求める管理策を満たしていること
CVPはデータの保持が前提です。Mythos 5.1は30日間の保持が必要で、Anthropicが個別に認めない限り、データを残さない契約では使えません。
審査と承認後の設定
審査の結果か追加の質問は、7営業日以内にメールで届くのが目安です。
開発者向けの管理画面ではワークスペースに、Enterpriseではカスタムロールにプログラムを割り当てます。Team・Max・Proは操作が要りません。クラウドでMythosが使えるのは承認から約5営業日後です。Amazon Bedrockは、CVPが既定で求める安全フラグの人による確認にまだ対応していないため、Fable 5.1のデータ保持の免除を受けている組織に限られます。
料金と使用量の上限
料金と上限は、Fable 5.1と同じ扱いです。
一度に扱える長さは100万トークン、出力は128Kトークンまでです。
承認後に守ること
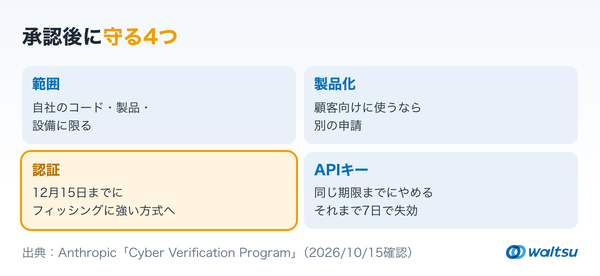
承認されても、利用ポリシーはそのまま適用され、許可は見直しや取り消しがありえます。守ることは次の4つです。
- 範囲: 自社のコード・製品・設備に限る
- 製品化: 顧客のコードに使う、顧客が触れる製品に組み込む場合は別の申請
- 認証: Defense Accessは2026年12月15日までにフィッシングに強い多要素認証へ移る
- APIキー: 同じ期限までにやめる。それまでは7日で失効する
セキュリティ診断を請け負う会社は、承認だけでは顧客の仕事に使えません。
【プロの視点】止まった記録で決める
Mythosは「最も強いモデル」と紹介されるため、性能表を見て申請を考えがちです。けれどFable 5.1と中身は同じで、違いは安全策が止める作業だけです。
判断に使うのは、Fable 5.1で実際に止まった作業の記録です。APIでは止まった依頼に拒否を示す応答が返るので、日付と作業名を残せます。その作業が防御の仕事で、自社の範囲に収まるなら申請する理由になります。止まった記録が無ければ、申請しても使い道が増えません。
明日やる最初の一歩は、1週間、止まった依頼の日付と作業名を表に書き出すことです。
【waltsu視点】申請書を社内の線引きに使う
申請で書く「仕事の説明」「管理策」「使う範囲」は、社内でAIにどこまで任せるかを書いた文書とほぼ同じ形です。
waltsuは、AIに全部を任せず、安全に任せられる範囲を先に決めることを重視しています。範囲が書いてあれば、担当者は毎回の確認を待たずに試せるため、線引きが先にあるほど、試して直す回数は増えます。社内でAIを使うルールの決め方は、別記事で解説しています。
明日やる最初の一歩は、申請しない会社でも、3つの項目をA4用紙1枚に書いてみることです。
よくある質問
個人でも申請できる?
できます。ただし個人が申し込めるのはDefense Accessだけで、有料プランの契約が前提です。
日本の会社も対象になる?
現時点では対象外です。発表ページは2026年10月19日時点でも「米国の一部の組織だけ」と書いており、ヘルプは米国の内外へ広げるよう協議中としています。国の一覧はまだありません。
審査にはどのくらいかかる?
結果か追加の質問を、7営業日以内にメールで送るのが目安です。クラウドで使う場合は、承認からさらに約5営業日かかります。
Proプランで使える?
承認を受けたうえで使えますが、プランの利用枠ではなく利用クレジットで払う形です。
AWSやGoogle Cloudで使える?
Amazon Bedrock、Google Cloud、Microsoft Foundryで提供されています。ただしBedrockは、安全フラグの人による確認に未対応のため、データ保持の免除を受けた組織に限られます。
この記事の要点
・Claude Mythos 5.1はFable 5.1と同じモデルで、安全策を緩めて検証済みの組織にだけ出す版
・申請先はCVPで、Verification Portalから1組織1回申し込み、審査は7営業日が目安
・承認後も使えるのは自社の範囲で、Defense Accessは12月15日までに認証を切り替える
・国の一覧は公表されておらず、多くの会社は一般提供のFable 5.1で足りる
まとめ
Claude Mythos 5.1は、Fable 5.1の安全策で仕事が止まるセキュリティの専門家に向けた版です。申請はCVPから行い、仕事の説明と管理策の宣誓をそろえ、承認後は自社の範囲で使います。
申請するかどうかは、性能表ではなく、Fable 5.1で止まった作業の記録から決めるのが確実です。AIに任せる範囲の線引きに迷う場面が出てきたら、waltsuが社内ルールの整理から試験運用までご支援します。