 マワルくん
・「AIの管理体制を作れ」と言われたが、誰を責任者にすればいいか決まらない
・委員会を作れと書いてあるが、その委員会が何を決める場なのか分からない
・承認フローを作ると現場が止まりそうで、どこまで縛るか迷っている
社内でAIの利用が広がり、「管理する体制を作ってほしい」と言われた。ところが調べるほど手が止まります。責任者は経営層なのか情報システム部門なのか。委員会は新しく作るのか。承認フローを作れば現場が止まるのではないか。解説記事に出てくる組織図はどれも数千人規模の会社のもので、自社に当てはめる先がありません。
AIガバナンスは、AIの使われ方を組織として管理する仕組みです。体制は人数ではなく、役割の数で決まります。本記事では、4つの役割、責任者と事務局の置き場所、委員会を新設するかの判断、承認フローの3段階、会議体の議題、規模別の座組、体制が機能しなくなる4つのパターンまで整理します。
この記事を監修した人
AIエンジニア
小洞 映ハユル コボラ
この記事のゴール(読了目安 約10分)
自社のAIガバナンス体制を、責任者・事務局・承認の3段階・会議体の議題まで、自分の言葉で説明できるようになる。
体制に必要な4つの役割
決める人と回す人を分ける
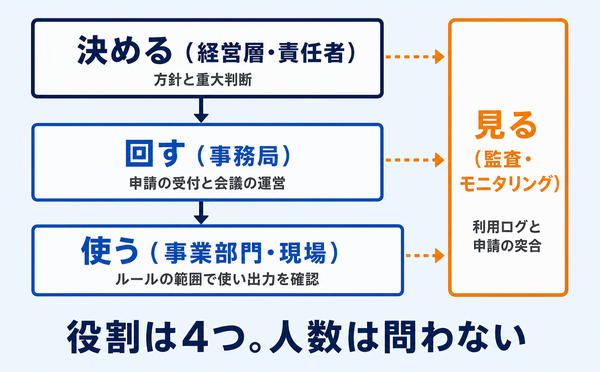
AIガバナンスの体制は、決める・回す・使う・見るの4つの役割でできています。決めるのは方針と重大な判断で、経営層と責任者が担います。回すのは申請の受付、会議の準備、記録の保管で、事務局の仕事です。決めると回すを1人に持たせると、決裁も事務も滞ります。
使う人と見る人を置く
使うのは事業部門と現場で、決まった範囲でAIを使い、出力を確認する責任を負います。見るのは監査とモニタリングで、申請どおりに使われているかを外から確かめる役割です。役割で立てるのは、法務部や監査部の無い会社でも組めるようにするためです。役割で立てれば、1人が2つ兼ねても体制は成立します。
責任者は誰が務めるか
責任者に求められる判断は3つです。AIの利用を止めること、費用をかけること、部門をまたいで決めることです。
経営層に置くのが基本
3つとも役職の裏付けが要るため、責任者は原則として経営層に置きます。最高AI責任者(CAIO)という肩書きも登場し、AIセーフティ・インスティテュート「Chief AI Officerガイド」が、設置と運用の標準的な実務指針を示しています。肩書きを作ることと、止める権限を渡すことは別です。
情シス・法務に置く場合
専門部門に置くと、危ないものを止める判断は速くなります。一方で、止める判断はできても、使わせる判断ができないという偏りが出ます。この形なら、利用を広げる判断だけは経営層に残すのが前提です。
専任か兼任かの判断
兼任でかまいません。基準は1つ、その人が上長に確認せずAIの利用を止められるかです。止めるたびに稟議が要るなら、それは責任者ではなく事務局です。
事務局をどこに置くか
委員会は決める場、事務局は動かす場。分けないと、日程を押さえる人がいないまま体制図だけが残ります。
情報システム部門に置く
情報システム部門は、アカウントとログ、契約中のサービス一覧を持っています。誰が何を使っているかを、申告に頼らず確認できるのが強みです。
経営企画・DX部門に置く
経営企画やDXの部門に置くと、どの業務から手を付けるかを業務側の言葉で決められます。AI活用を進める側の体制はAX推進の進め方で扱います。攻めと守りを1つの部門に兼ねさせると、どちらも中途半端です。
部門横断の座組を組む
法務・コンプライアンス
契約条件の確認、個人情報の扱い、著作権に関わる判断を担います。
情報システム・セキュリティ
使ってよいサービスの選定、アカウントの管理、ログの取得が役割です。
事業部門と現場の担当
各部門に担当を1名置き、申請の一次確認と部内への周知を担います。ここが空くと、ルールは配られただけで終わります。
新設か既存に乗せるか
既存の委員会に乗せる
情報セキュリティ委員会や内部統制の枠が既にあるなら、そこにAIの議題を足すのが早道です。人を集め直す必要がなく、開催の実績もあります。
新しく委員会を設ける
新設は、決める内容がセキュリティの枠に収まらないときに選びます。新設した委員会で最初に起きる失敗は、人が集まらないことです。
判断が分かれる3つの点
見分ける点は次の3つです。
- 開催の実績: 既存の委員会が四半期に1回以上、実際に開かれているか
- 議題の余地: AIの案件が、既存の議題を押し出さない件数か
- 顔ぶれ: 事業部門の代表が既存の委員会に入っているか
3つとも当てはまるなら乗せ、1つでも欠けるなら新設を検討します。
相談窓口を1つに決める
窓口が無いと隠れて使う
「これは使っていいですか」を投げる先が無いと、現場は聞くのをやめます。シャドーAIは、禁止したから起きるのではなく、聞ける先が無いから起きるものです。
返答期限を決めておく
窓口には返答期限を付けます。期限の無い窓口は、無い窓口と同じです。waltsuは3営業日を目安に勧めていますが、日数より、待つ期間を予想できることに意味があります。
承認フローを3段階で作る
承認が要らない範囲を決める
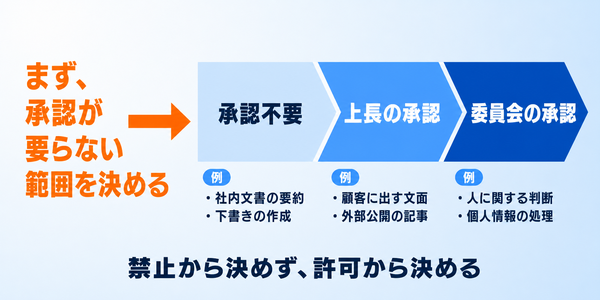
順序が肝心です。危ないものの審査から決めると、承認の対象は際限なく広がります。先に「聞かずにやっていい範囲」を書き出します。
上長の承認で足りる範囲
顧客に出す文面や、外部に公開する記事や画像は、上長の確認で十分です。切り分けの軸はやり直せる範囲かどうかです。
委員会に上げる範囲
人に関する判断、個人情報を扱うもの、取り消しの効かないものだけを上げます。上げる対象が絞られるほど、審査は速くなります。
迷ったら上げる経路
どれに当たるか迷う案件は必ず出るものです。窓口に集め、判断した結果を区分表に書き足します。承認の対象になるルールの中身は生成AIの社内ガイドラインで扱います。
表の期間はwaltsuが勧める目安です。区分を引く前に、どんなリスクがあるかを並べておくと線を引きやすくなります。
【関連記事】AIのリスクとは?企業が知るべき10の危険性と具体的な対策をわかりやすく解説
会議体の回し方
頻度は四半期が基準
四半期に1回を基準にします。件数が少ないうちは、既存の経営会議にAIの議題を10分足すだけで足ります。回数より、次の開催日が決まっていることのほうが大事です。
毎回見る4つの議題
議題は固定します。報告する側が毎回何を用意すればよいか分かるからです。
- 増減: 新しく使い始めたAIと、使うのをやめたAI
- 滞留: 承認の件数と、申請者を待たせた日数
- 逸脱: 起きたヒヤリと違反、その処置
- 外の変化: 規制やガイドラインの更新で見直すもの
利用の実態を集める道具はAIガバナンスツールで扱います。
議事録に残すこと
決めたことだけでなく、決めなかったこと、保留にしたことも残します。次の会議で同じ議論をやり直さずに済むからです。
会社の規模で座組は変わる
数十人の会社の最小構成
委員会は作りません。責任者1名、兼任の事務局1名、そして窓口。これで4つの役割は埋まります。会議体は既存の経営会議に議題を足すだけです。
数百人の会社の座組
事務局を役割として明文化し、部門ごとに担当を1名ずつ置きます。申請が事務局1人の処理能力を超え始めるのが、この規模です。四半期の委員会を独立させ、承認の記録を残す形に切り替えます。
グループ会社がある場合
親会社が方針と承認の基準を持ち、各社は窓口と事務局だけを置く形が回りやすくなります。基準を各社に任せると、同じ質問に別々の答えが返るからです。
座組を決めるときに抜けやすいのが、人が増えたあとの話です。サイトの運用でも、公開時点の人数に合わせて作った担当者の一覧が、組織が大きくなるにつれて手作業でしか直せなくなり、更新そのものが止まった、という相談を受けたことがあります。体制も同じで、いま何人いるかだけで決めると、増えた時点で作り直しになります。決めておくのは人数ではなく、増えたときに誰がどれを引き取るかです。
体制が壊れる4つのパターン
承認が遅く迂回される
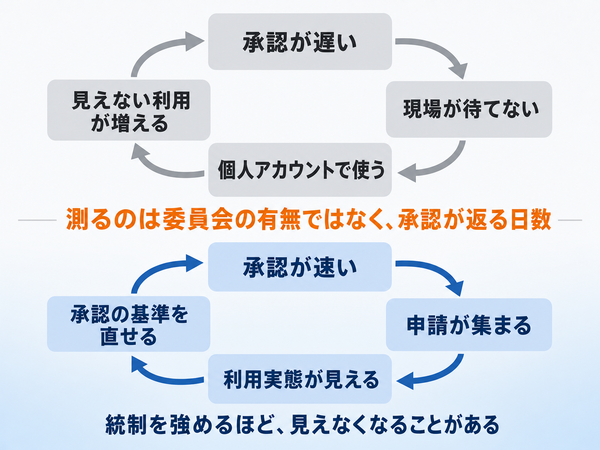
承認が返るまで1週間かかると、現場は待ちません。個人のアカウントで済ませます。統制を強めたことで、見えない利用が増えるという逆転が起きます。
兼任者に負荷が集中する
事務局を兼任で置くと、申請が増えるほど削られるのは本業です。受けられる件数の上限を決め、超えたら分担を見直す約束を先に置きます。
異動で引き継がれない
責任者と事務局が異動すると、判断の根拠が個人の記憶ごと消えます。過去の判断を区分表に書き戻しておくのが、いちばん軽い引き継ぎです。
決めた人が使っていない
AIを触ったことのない責任者が承認基準を決めると、基準が実際の使われ方と噛み合いません。承認する側が月に一度は自分で使うことを、体制の条件に入れます。
立ち上げ3か月のチェックリスト
最初の3か月で決めるのは、次の8つです。
- 責任者: 氏名で1人決めたか。役職名で終えていないか
- 事務局: 申請を受け、記録を残す担当を決めたか
- 窓口: 相談先を1つにし、返答期限を書いたか
- 承認不要: 聞かずにやってよい範囲を書き出したか
- 上げる基準: 委員会に上げる条件を3つ以内で書いたか
- 会議体: 既存に乗せるか新設するかを決めたか
- 次の開催日: カレンダーに入れたか
- 引き継ぎ先: 担当が異動したときの受け皿を決めたか
埋まらない欄があってもかまいません。空いている欄が、いま体制の弱いところです。
【プロの視点】承認が返る速さで測る
体制ができたかどうかを、多くの会社は「委員会を設置したか」「規程を作ったか」で測ります。解説記事の大半も、設置と文書化を進捗の指標にしています。
ここは置き換えが必要です。委員会の有無は、実効性を1ミリも示しません。設置されていても、開かれなければ何も決まりません。
見るべき数字は2つです。承認が返るまでの日数と、申請そのものの件数です。
承認が速いほど、現場は申請を出します。申請が集まるほど、どの部署がどのAIを何に使っているかが見えます。基準を実態に合わせて直せるのは、見えた分だけです。体制が動いているとは、この循環が続く状態のことです。
逆向きの循環もあり、承認が遅いと、現場は申請を出さず個人のアカウントで使い始めます。申請が減るので、事務局から見た件数は落ち着きます。件数が減ったのは統制で利用が減ったからではなく、見えなくなったからです。
だから測るのは統制の強さではなく、把握できている割合です。社内で使われているAIのうち、どれだけが申請として上がってきているか。正確な母数は出せませんが、部署ごとに聞き取るだけでも、ずれは見えます。
3か月に一度、承認の平均日数と申請件数を並べて見てください。日数が伸びて件数が減っていたら、体制は機能しなくなっています。
【waltsu視点】試せる範囲を広げる
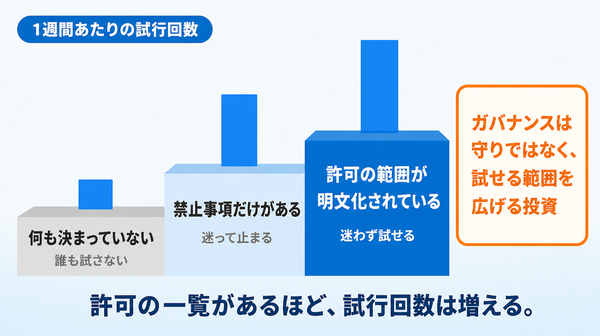
waltsuがガバナンスの体制を勧めるのは、AIの利用を絞るためではありません。統制は、安心して試せる範囲を広げるための投資だと考えているからです。
承認フローは、禁止事項の一覧だと思われがちですが、実際は逆で、ここまでは聞かずにやっていい、という許可の一覧です。許可の範囲が書かれていないと、現場は毎回上司に確認するか、面倒で試すのをやめるかになります。
記事に載せる画像を、デザインツールでの制作からAIでの生成に切り替えたことがあります。先に決めたのは「どう作るか」ではなく、作ったものをどう扱うかでした。掲載前に必ず同じ横幅にそろえる、名前の付け方をそろえる。この後工程を固定してから量を増やしたので、手間を抑えながらサイト全体での見え方をそろえられました。ルールは、試すことを止めるためではなく、いちいち聞かなくてよい範囲を作るためにあります。承認フローも同じで、禁止事項を並べるより先に「ここまでは聞かずにやっていい」を書き出したほうが、現場は動けます。
明日やることは1つです。聞かずにやってよいことを3つ書き出し、部内で共有してください。社内文書の要約、下書きの作成、調べ物の3つで十分です。
よくある質問
専任の担当者は必要ですか?
必須ではありません。兼任でもかまいませんが、上長に確認せず単独でAIの利用を止められる権限が条件です。止めるたびに稟議が要るなら、責任者ではなく事務局です。
委員会は新しく作るべきですか?
既存の情報セキュリティ委員会が四半期に1回以上開かれ、事業部門の代表が入っているなら乗せてかまいません。止まっている委員会に乗せると、AIの議題ごと止まります。
会議はどのくらいの頻度で開く?
四半期に1回が基準です。件数が少ないうちは、既存の経営会議にAIの議題を足すだけで足ります。頻度より、毎回同じ議題を見ることが大事です。
承認はどこまで現場に任せる?
やり直せる範囲は現場に任せます。外部に出るもの、人に関する判断、個人情報が絡むものだけを上げると、承認の列ができにくくなります。
CAIOとは何ですか?
最高AI責任者のことです。AIセーフティ・インスティテュートが、CAIOの設置と運用に関する実務指針を「Chief AI Officerガイド」として公開しています。肩書きの有無より、単独でAIの利用を止められる権限があるかどうかが実質です。
この記事の要点
・体制は人数ではなく役割の数で決まる。決める・回す・使う・見るの4つを埋める
・責任者の条件は、単独でAIの利用を止められること。兼任でよい
・承認フローは、危ないものの審査ではなく承認が要らない範囲から決める
・実効性は委員会の有無ではなく、承認が返る日数と申請件数で測る
まとめ
AIガバナンスの体制は、決める・回す・使う・見るの4つの役割でできています。責任者は経営層に置くのが基本で、条件は単独でAIの利用を止められること。事務局は情報システムか経営企画に置き、委員会は既存の枠が動いていれば乗せます。
承認フローは、承認が要らない範囲から決めます。会議体は四半期に1回、毎回同じ4つの議題を見る。役割で立てておけば、社員が増えても引き取り先を足すだけで済みます。
まずは、聞かずにやってよいことを3つ書き出すところから始めてみてください。そのうえで、責任者と事務局の置き場所や、承認の線引きに迷う場面が出てきたら、waltsuがAI利用の棚卸しから承認フローの設計までご支援します。