 マワルくん
・会社のPCにZscalerが入ったが、何をするものか分からない
・VPNやファイアウォールとの違いを知りたい
・会社に何が見えるのかを知りたい
社内の案内や提案書で「Zscaler」の名前を見て、VPNの一種なのか、会社に何を見られるのかと手が止まることがあります。
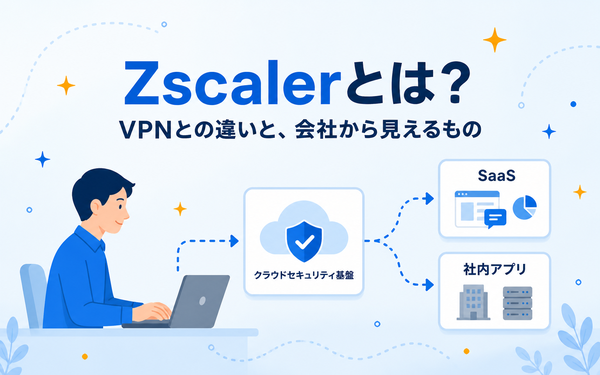
Zscalerは社員の通信をクラウドで検査し、許可したアプリにだけつなぐサービスで、VPNではありません。本記事では2026年11月時点の公式情報をもとに、ZIA・ZPA・ZDXの役割、VPNやファイアウォールとの関係、会社から見えるものと注意点を整理します。
この記事を監修した人
マーケティングディレクター
玉城 彪眞タマキ ヒュウマ
この記事のゴール(読了目安 約7分)
Zscalerの役割とVPN・ファイアウォールとの関係を説明でき、会社から見えるものと注意点が分かるようになる。
Zscalerとは
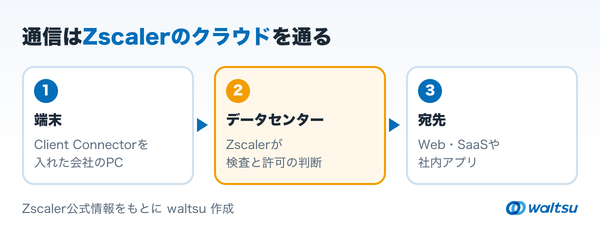
Zscalerは会社とサービスの名前で、仕組みの中心は通信を途中で検査することです。
会社とサービスの名前
読みはゼットスケーラーです。公式は2007年の創業と説明し、基盤の名前はZero Trust Exchangeです。
通信をクラウドで検査する
公式の呼び名は「プロキシ アーキテクチャー」で、Zscalerが利用者とアプリの間で1対1の接続を仲介します。前提のゼロトラストは社内だから安全とはみなさない考え方です。公式の公表値は1日7,500億超のリクエストと200以上のデータセンターです。
ZIA・ZPA・ZDXの役割
まず名前が出る3つは、外へ出る通信、社内へ入る通信、遅さの調査を受け持ちます。
解説記事でよく見るZscaler Internet Accessも、略称は同じZIAです。略称で覚えるほうが迷いません。
今のZscalerの全体像
ZIAとZPAの2つで説明されがちですが、公式の見せ方はもっと広いです。
公式が挙げる4つの柱
- Zero Trust SASE Everywhere
- AIのセキュリティ
- データ セキュリティ
- Agentic SecOps
SASEはネットワークとセキュリティをまとめてクラウドで提供する考え方です。
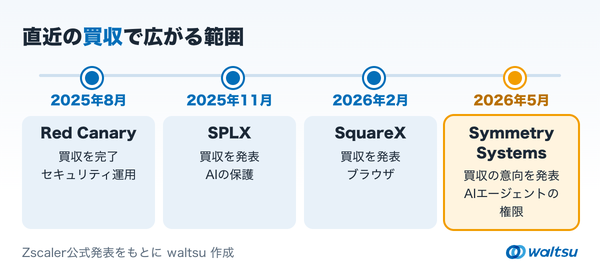
買収で広がる先
買収で広がる先はAIの利用の保護、ブラウザ、セキュリティ運用で、2026年5月にSymmetry Systemsの買収の意向を発表しました。4つの柱のどこまで使えるかは契約で変わります。
ZscalerとVPNの違い
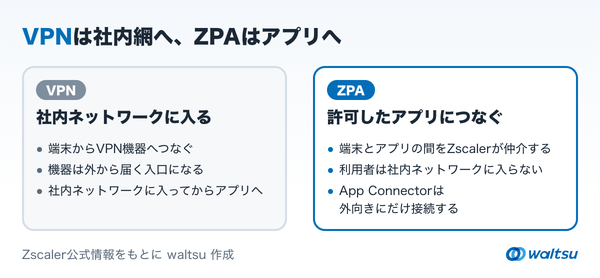
ZPAはVPNの代わりに使われますが、VPNではありません。違いは利用者が社内ネットワークに入らないことです。
公式の説明では、アプリも公開インターネットに出ません。社内側のApp Connectorは外向きにだけ接続し、外からの受信ポートが要りません。違いはセキュリティと利便性だという説明もありますが、それは結果の話です。
- 置くものはある: 端末にClient Connector、社内側にApp Connectorを置く
- 通信はクラウドを通る: 端末どうしを直接つなぐ方式と作りが違う
ファイアウォールとの違い
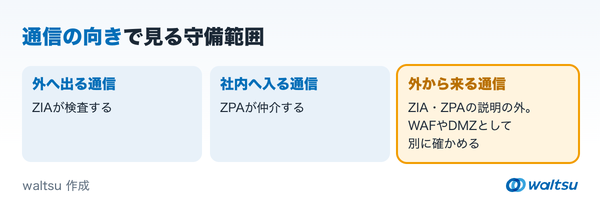
ファイアウォールとの関係は通信の向きで分けると整理できます。これはwaltsuの整理で、公式の分類ではありません。
- 外へ出る通信: ZIAが検査する
- 社内へ入る通信: ZPAが仲介する
- 外から公開サーバーへ来る通信: ZIA・ZPAの公式の説明の外で、WAFやDMZの話として確かめる
「ファイアウォールとしても利用できる」という解説もありますが、全部を置き換えられるかは通信の向きごとに、とくに公開サーバーの防御は契約の前に販売会社へ確かめてください。
会社から見えるもの
入れられた側から、公式の項目、会社ごとの運用の順に見ます。
ログに残る項目
TLS検査は暗号化された通信の中身を見る検査です。TLS検査をしない通信は、公式の例ではドメインまでしか分かりません。
どこまで見るかは会社が決める
誰が何をどこまで見るかは、Zscalerの仕様ではなく勤務先の設定と規程で決まります。不安なら就業規則や情報セキュリティ規程を確かめ、情シスに聞いてください。
個人情報保護委員会のQ&Aは個人データを扱う従業者を監視する場合の留意点に、目的の特定、社内規程への明記、従業者への明示などを挙げます(Zscalerの話ではありません)。
Zscalerのデメリット
通信の途中に入る製品なので、注意点が3つあります。
動かないアプリが出る
公式は証明書の固定などで検査できない宛先が数十あるとして、既定の例外を用意しています。自社の業務アプリでも例外や証明書の設定が要ることがあります。
接続元のIPが変わる
通信はZscalerの出口から出るので、接続元のIPで制限しているサービスに影響することがあります。公式は固定のIPをIP認証が必須のアプリにだけ使うよう勧めています。
通信が1社に集まる
検査のために通信がZscalerに集まるので、この会社を信頼できるかと、届かない時の動きが判断の材料になります。
料金は公開されていない
公式の料金ページに金額はありません。2026年11月時点の表記はEssentials PlatformとZscaler Platformの2つのまとめ売りと追加の機能です。
NTTドコモビジネスの解説は年額契約で、見積りはパートナーから取るよう勧めています。別のプラン名を載せた解説もあり、提案書のプラン名は販売会社に確かめてください。
日本での提供状況
2026年11月3日時点で次の3点です。
- 拠点: 東京(2018年の発表)と大阪(2025年4月1日に営業開始)にオフィス
- データセンター: 公式の一覧にTokyo IV・V・VIとOsaka I
- ISMAP: 2024年2月13日に登録完了を発表。今の一覧の名称にもJapanese Governmentと付き、ZIA・ZPAなどを含む
ISMAPは公共機関向けの版の話で、民間向けの契約にそのまま当てはめられません。
【プロの視点】届かない時に通すか止めるか
検索上位の解説には、安全で快適という評価で終わるものが目立ちます。全社の通信を通す道が使えない時にどう動くかを見るべきです。
公式のヘルプはサービスに届かない時に利用者を直接インターネットへ出すか、インターネットを止めるかを管理者が選ぶと説明しています。通せば検査なしで外へ出る時間ができ、止めれば仕事が止まります。確かめたいのは自社がどちらを選んだかを説明できるかです。
検査から外す宛先も同じで、外せばアプリは動きますが、その通信はドメインまでしか見えません。
明日やる最初の一歩は提案書か社内の設定で「届かない時の既定の動き」と「検査から外す宛先を誰が決めるか」を探すことです。無ければ販売会社に聞いてください。
【waltsu視点】発注元の出口を先に聞く
発注元がZscalerのような製品を入れている場合に、通信の出口について先に確かめたい点です。公式文書から導いた見方で、実際に測った結果ではありません。
- 管理画面のIP制限: 出口が社内の固定IPでなくなると、IPで許可した管理画面に入れないことがある
- 新しいドメイン: 作成から30日以内で未分類のドメインを分ける公式の分類があり、公式の指針はブロックを勧める。発注元の端末で開けないことがありうる
- 計測の除外: GA4の内部トラフィックはIPで定義するので、出口が変われば社内アクセスの除外を見直す
相手の端末でサイトが開かなければ、直す試行の回数がその分減ります。最初の週に相手の端末で開けるかを試せば、止まる前に気づけます。
最初の一歩は発注元に「社外サイトへの接続にプロキシを使うか」「社外から見えるIPは固定か」を聞くことです。
よくある質問
検索で並ぶ疑問に答えます。
Zscalerの読み方は?どこの会社?
ゼットスケーラーと読みます。社名もZscalerで、米国のNASDAQに上場し、公式の説明では2007年の創業です。日本にもオフィスがあります。
Zscalerを入れると監視される?
通信の記録は残せますが、見る範囲は会社の設定と規程で決まります。業務外の利用も記録に残りうると考え、規程を確かめてください。
Zscalerがつながらないときは?
Wi-Fiのログイン画面、証明書の例外、サービス側の障害など原因は複数あります。自分で切ろうとせず、アプリの名前と時刻を情シスに伝えてください。
ファイアウォールは不要になる?
会社の構成で変わります。通信の向きごとに確かめ、公開サーバーの守りは別に見てください。
中小企業でも使える?
公式の料金ページには金額も最低人数も載っていません。販売会社の見積りで確かめてください。
この記事のポイント
・Zscalerは通信をクラウドで検査するサービスで、VPNではない
・ZIAは外へ、ZPAは社内へ、ZDXは遅さの調査
・残せる項目は多いが、どこまで見るかは会社が決める
・IP、証明書、届かない時の動きが注意点
まとめ
Zscalerは社員の通信をクラウドで検査するサービスで、VPNとは仕組みが違い、ファイアウォールとは通信の向きごとに関係を見ます。会社が通信をどこまで見るかは、勤務先の設定と規程で決まります。
製品の範囲と料金は変わるので、契約の前に公式と販売会社で確かめてください。発注元のセキュリティ規定の中でサイトやAIの試行を止めずに進める段取りに迷ったら、waltsuが確認の順番からご支援します。